Lani u Hrvatskoj bilo više od 1500 sigurnosnih incidenata
U Hrvatskoj je tijekom prošle godine zabilježeno više od 1500 kibernetičkih incidenata, što je 36 posto više nego prethodne godine. Najčešće su to napadi poput phishinga - pokušaja krađe osobnih podataka kako bi se oni iskoristili na način na koji mi to ne želimo. Bilo kakva sumnjiva poruka, telefonski poziv koji ne očekujete, mail koji vam sumnjivo izgleda - na to treba obratiti pozornost, i to je već velik korak u zaštiti.
Poziv za financiranje
Jasna je ovo poruka poslana sa jučer u Osijeku održanog CyberMeetUpa u organizaciji Nacionalnog koordinacijskog središta (NKS) za industriju, tehnologiju i istraživanja u području kibernetičke sigurnosti, uz pokroviteljstvo Grada Osijeka te u suradnji sa Zavodom za sigurnost informacijskih sustava i Osijek Software Cityjem.
Na ovom skupu sudionici su imali priliku upoznati se s izazovima kibernetičke sigurnosti, relevantnim zahtjevima i mogućnostima njihova unaprjeđenja, uz poseban naglasak na praktična rješenja i dostupne financijske potpore.
- Ovakvim skupovima osvještavamo lokalnu zajednicu o važnosti kibernetičke sigurnosti, jer trendovi pokazuju kako su kibernetički napadi sve sofisticiraniji, što znači da korištenje umjetne inteligencije i drugih tehnologija iz dana u dan mijenja situaciju. Potencijalna meta napadača su svi oni koji su na internetu, oni trebaju biti oprezni i primjenjivati neke osnove kibernetičke higijene. Zato pričamo o temi ljudskog faktora, koliko je bitno da se, ne samo u tvrtkama i organizacijama nego kao i pojedinci, usvoje osnove ponašanja u kibernetičkom svijetu, jer to je prvi korak zaštite i prevencije - rekla je uvodno Vlatka Marčan, pomoćnica ravnatelja CARNET-a i voditeljica NKS-a.
NKS razvija edukacijske module koji će odskora biti dostupni svima na javnoj platfomi, besplatno, a preko kojih će se moći doznati o osnovnim temama kibernetičke sigurnosti.
Ovakve su konferencije održane po svim većih gradovima Hrvatske, počelo se u Osijeku prije godinu dana, a sada se ovdje i na neki način zaključuje.
- Uz najavu novih edukacijskih modula, ovo je prigoda najaviti i novi poziv za financiranje kibetnetičke sigurnosti u tvrtkama. NKS je tijekom ove godine ugovorio više od 130 projekata malih i srednjih poduzeća upravo u unapređenju kibernetičke sigurnosti. Vidimo kako je to ulaganje važno, kao ulaganje u prevenciju, stoga i nastavljamo s takvim tipom poziva. No ovo je i nama prigoda da od lokalne razine čujemo što njoj treba, kakvi su trendovi i zahtjevi, da bismo tome prilagodili naše pozive - otkrila je Marčan.
Konkretna pomoć
U ime Grada Osijeka okupljene je pozdravio dogradonačelnik Dragan Vulin.
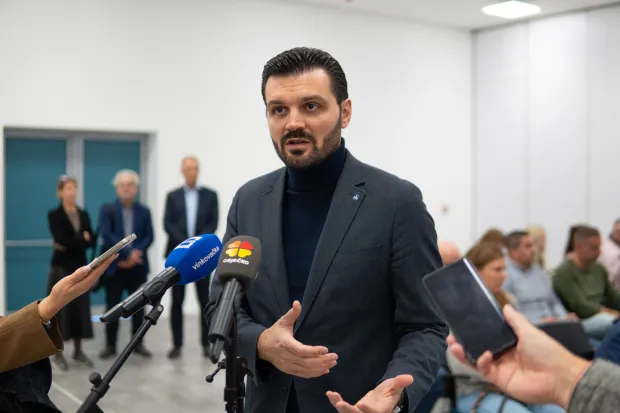
- Teško je danas zamisliti poslovanje bilo koje tvrtke, bez obzira na to čime se bavi, a da nema sustav zaštite od kibernetičkih napada. U današnje su vrijeme digitalni i fizički svijet povezaniji nego ikada prije, što znači da kibernetičke prijetnje, koliko god se činile kao nešto neopipljivo, negdje u oblaku, ostavljaju itekako posljedice u fizičkom svijetu i poslovanju - rekao je Vulin.
Dodao je da do ovog trenutka gradska uprava nije bila na meti kibernetičkih napada, ali bez obzira na to, čine sve po svim direktivama kako bi se zaštitili, pa time i odvratili potencijalne napadače.
- Na najavu sveobuhvatne digitalizacije poslovanja gradske uprave bit ćemo još izloženiji, pa će i naši sustavi zaštite biti još jači, tako da i nama ovo predavanje koristi. Zadovoljni smo i gospodarstvenici s područja Osijeka imaju priliku čuti neke nove podatke i smjernice, ali i konkretne informacije o novim pozivima i kako povući sredstva za zaštitu od kibernetičkih napada - rekao je Vulin.
Stručnjaci ZSIS-a predstavili su Smjernice za samoprocjenu kibernetičke sigurnosti te Pravila sigurnosne certifikacije za reviziju kibernetičke sigurnosti, a u interaktivnom dijelu sudionici su podijelili izazove i potrebe svoje organizacije te, kao što je to želja NKS-a, sudjelovali u oblikovanju budućih poziva za financiranje.